January 2026
Intermediate to advanced
392 pages
9h 33m
French
Cet ouvrage a été traduit à l'aide de l'IA. Tes réactions et tes commentaires sont les bienvenus : translation-feedback@oreilly.com
Kubernetes a deux trucs pour définir les données de configuration: le ConfigMap et le Secret. Ces deux trucs sont complètement séparés du cycle de vie d'un Pod, ce qui te permet de changer leurs valeurs de configuration sans avoir à redéployer le Pod.
En gros, les ConfigMaps et les Secrets stockent un ensemble de paires clé-valeur. Ces paires clé-valeur peuvent être injectées dans un conteneur en tant que variables d'environnement, ou elles peuvent être montées en tant que volume. La figure 10-1 montre ces options.
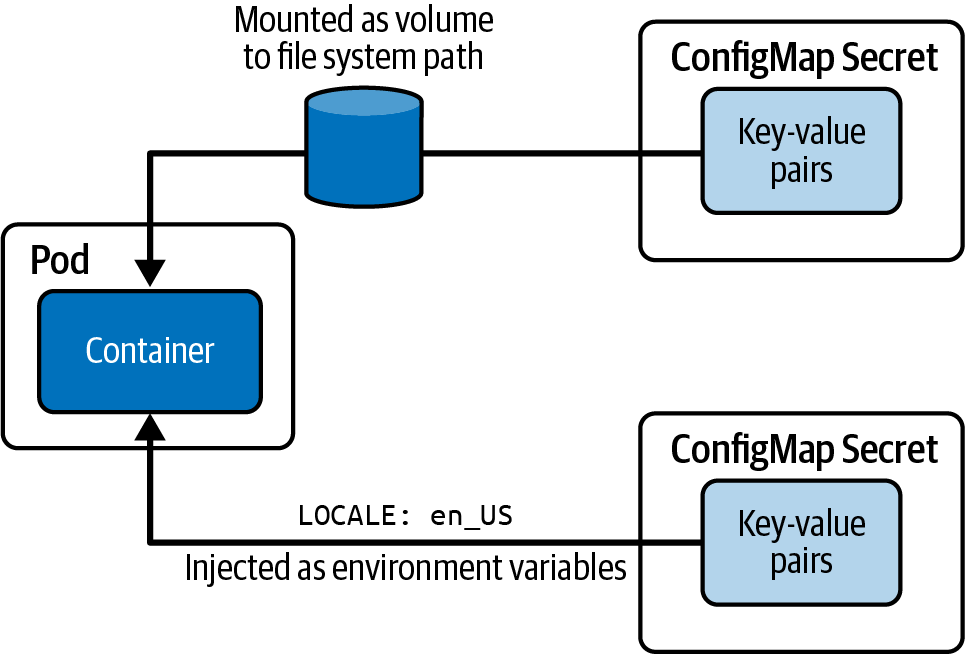
À première vue, les ConfigMap et les Secrets peuvent sembler presque identiques en termes d'objectif et de structure, mais il existe une différence subtile mais importante. Une ConfigMap stocke des données en texte brut, par exemple des URL de connexion, des indicateurs d'exécution ou même des données structurées comme du contenu JSON ou YAML. Les Secrets sont mieux adaptés pour représenter des données sensibles comme des mots de passe, des clés API ou des certificats SSL (Secure Sockets Layer) et stockent les données sous forme codée en Base64.
Le composant du cluster qui stocke les données d'un objet ConfigMap ...
Read now
Unlock full access


 O’Reilly covers everything we've got, with content to help us build a world-class technology community, upgrade the capabilities and competencies of our teams, and improve overall team performance as well as their engagement.I wanted to learn C and C++, but it didn't click for me until I picked up an O'Reilly book. When I went on the O’Reilly platform, I was astonished to find all the books there, plus live events and sandboxes so you could play around with the technology.I’ve been on the O’Reilly platform for more than eight years. I use a couple of learning platforms, but I'm on O'Reilly more than anybody else. When you're there, you start learning. I'm never disappointed.I'm always learning. So when I got on to O'Reilly, I was like a kid in a candy store. There are playlists. There are answers. There's on-demand training. It's worth its weight in gold, in terms of what it allows me to do.