July 2026
Intermediate
398 pages
6h 37m
Korean
이 작품은 AI를 사용하여 번역되었습니다. 여러분의 피드백과 의견을 환영합니다: translation-feedback@oreilly.com
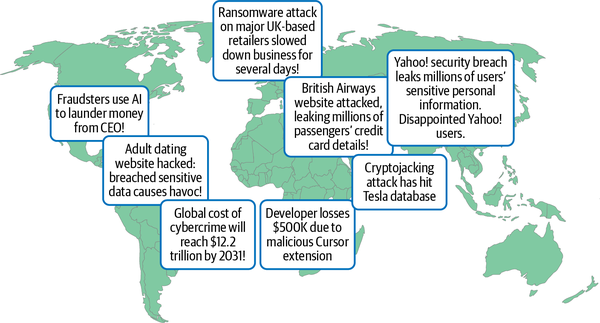
우리는 그 어느 때보다 사이버범죄에 취약해졌습니다. 사이버 범죄란컴퓨터와 네트워크를 이용해 자금을 탈취하거나, 영업 문서나 연구 보고서와 같은 사적 자산을 훔치거나, 민감한 정보를 악용하는 등의 불법 활동을 말합니다. 사이버 보안 전문가들은 사이버 범죄로 인한 전 세계 연간 비용(피해자가 부담하는 직접적 및 간접적 비용 모두 포함)이 2025년 추정치인 10.5조 USD에서 2031년에는 12.2조 USD에 달할 것으로 전망합니다. 이러한 수치는 사이버 범죄가 여러분이 상상하는 것보다 훨씬 더 만연해 있음을 시사합니다. 그림 7-1에서 볼 수 있듯이, 항공권 예약 사이트와 성인 데이트 사이트는 은행이나 소셜 미디어 사이트만큼이나 빈번하게 공격을 받고 있으며, AI 도입을 서두르는 추세는 이 문제를 더욱 가속화하고 있습니다. 세계경제포럼(WEF)의 ‘2025 글로벌 사이버보안 전망’ 설문조사에 따르면, 조직의 66%가 내년에 AI가 자사의 사이버보안에 가장 큰 영향을 미칠 것으로 예상하고 있습니다. 그러나 배포 전에 AI 도구의 보안을 평가할 프로세스를 갖추고 있다고 응답한 곳은 37%에 불과했습니다! 그렇다면 소프트웨어 팀은 이러한 공격으로부터 애플리케이션을 어떻게 보호할 수 있을까요?
강력하고 안전한 시스템을 구축하려면 ‘다층 방어’를 구축해야 합니다. 즉, 단 하나의 견고한 외부 계층에만 집중하기보다는 애플리케이션의 여러 계층에 보안 조치를 적용해야 합니다. 오래전 성들은 바로 이런 방식으로 보호되었습니다. 해자, 튼튼한 철문, 성채 내의 무장 경비병 등이 그 예입니다. 침입자가 한 계층을 뚫을 때마다 더 많은 자원에 접근할 수 있게 되므로, 각 계층은 저항할 수 있을 만큼 충분히 견고해야 합니다.
시스템의 보안은 내부 관리자, 해킹당한 비밀번호, 검증되지 않은 MCP 서버 등 가장 취약한 고리의 강도에 따라 결정되므로, 취약점을 찾아내는 것이 매우 중요합니다. 이를 위한 주요 방법은 보안 테스트입니다.
보안 테스트란 해커의 관점에서 사고하며, 사이버 범죄의 문을 열어줄 수 있는 시스템 내 잠재적 취약점, 위협 및 위험 요소를 찾아내는 것을 의미합니다. 전문 보안 전문가, 즉침투 테스트 전문가( , 흔히 ‘펜 테스터’라고 함) 는 애플리케이션에 대한 다양한 공격 시나리오를 작성하여 취약점을 노출시킬 수 있습니다. 하지만 훌륭한 자동화된 보안 테스트 도구와 기법을 팀의 일상 업무에 도입하기 위해 반드시 펜 테스터가 될 필요는 없습니다.
보안 버그는 개발 주기의 후반 단계에서 발견될 경우 수정 비용이 많이 들기 때문에, 보안 ...
Read now
Unlock full access


 O’Reilly covers everything we've got, with content to help us build a world-class technology community, upgrade the capabilities and competencies of our teams, and improve overall team performance as well as their engagement.I wanted to learn C and C++, but it didn't click for me until I picked up an O'Reilly book. When I went on the O’Reilly platform, I was astonished to find all the books there, plus live events and sandboxes so you could play around with the technology.I’ve been on the O’Reilly platform for more than eight years. I use a couple of learning platforms, but I'm on O'Reilly more than anybody else. When you're there, you start learning. I'm never disappointed.I'm always learning. So when I got on to O'Reilly, I was like a kid in a candy store. There are playlists. There are answers. There's on-demand training. It's worth its weight in gold, in terms of what it allows me to do.